從機票比價、線上訂房到AI客服,旅行社近年積極推動數位轉型,透過跨平台系統串接提升訂購效率,卻也讓個資管理面臨新挑戰,易遊網、五福旅遊今年接連發生資安事件,交通部觀光署第三季稽查更發現,部分旅行社在風險評估及委外廠商管理上仍有缺失。面對駭客攻擊手法不斷演變,即使導入國際資安認證、雲端服務及全天候監控,是否就能守住旅客資料,也成為業者必須面對的問題。
訂位系統層層串接 資安風險不只在自家網站
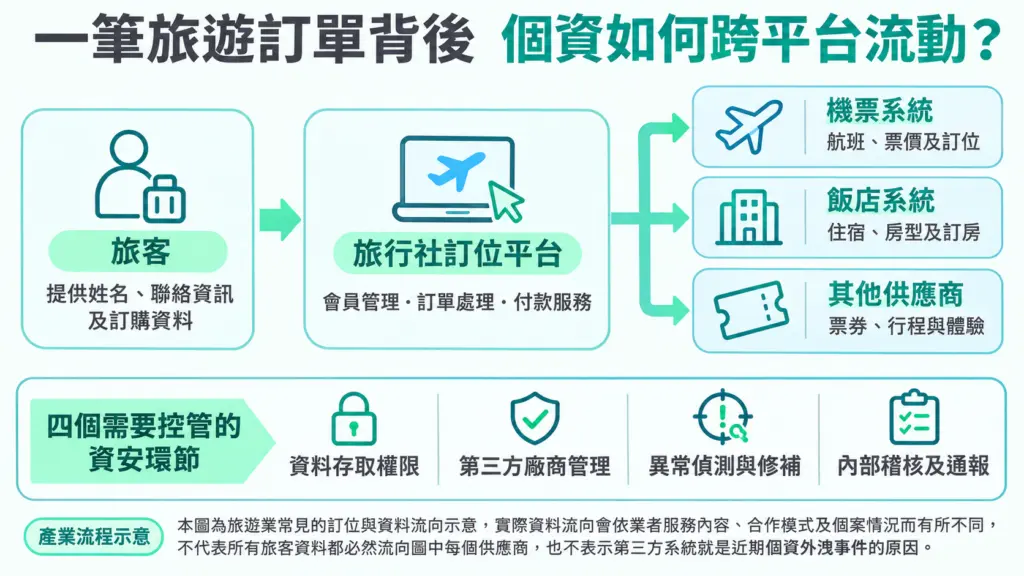
旅遊業的數位化早已不只是將行程放上網站販售,從機票、飯店、交通票券到當地體驗,旅行社必須整合不同供應商的系統,讓消費者即時查詢價格、完成訂位及付款,背後涉及的資料交換與系統串接也越來越複雜。
以雄獅旅遊為例,根據2025年度年報,公司自由行機票業務整合Sabre、Amadeus及Travelfusion等系統,提供航班搜尋、票價比較及線上預訂服務;飯店業務則透過API串接SiteMinder、DerbySoft等國際通路管理系統,並與Agoda、Expedia、AsiaYo及樂天等線上旅遊平台合作,擴大住宿商品來源。
雄獅也規劃於今年升級旅遊管理ERP系統,透過模組化架構及API介接,整合航空、飯店與當地旅遊服務供應商資訊,提升訂單管理及作業自動化效率;山富旅遊同樣在2025年推出新版訂房網,整合多家國際訂房供應商,並上線機加酒動態打包網站,讓旅客在購買機票時能同步取得住宿加購優惠。
資安專家游定森表示,旅行社與一般電商最大的差異,在於旅遊服務往往無法單靠自家系統完成,必須向外串接航空公司、飯店及其他訂位平台,當不同系統彼此連結,惡意程式也可能藉由外部系統滲透,使資安防護與管理難度提高。
游定森指出,當企業的數位服務越來越依賴外部系統,就不能只關注自家網站是否安全,也必須留意其他系統可能帶來的威脅。
雄獅、山富建立防護制度 取得認證仍非免死金牌
隨著系統串接增加,旅行社也逐步將資安納入企業治理。雄獅於年報揭露,公司設有資安暨個資管理室,配置資安主管、資安專責及個資專責人員,負責相關政策制定與監督,並定期向董事會報告資訊安全及個資保護執行情況,由稽核室每年進行相關稽核。
山富則建立以資訊部門為核心的資安治理架構,透過第一線作業、資安評估及獨立內部稽核三道防線管理風險,並每季重新盤點潛在資安威脅。公司也在年報坦言,提供旅遊服務時需要與部分第三方供應商分享敏感資訊,即使合作契約已要求遵守保密及資安規範,仍無法保證所有合作夥伴都能避免網路攻擊。
對於業者投入ISO 27001認證、資料加密及監控等措施,游定森表示,企業願意建立資安管理制度,確實有助於提升消費者信任,但取得認證並不代表未來不會發生資安事件,因為資安防護並非一次完成就能永久有效,仍須持續因應新的攻擊手法。
他進一步指出,現階段駭客也開始運用AI技術提高攻擊能力,防禦端則仍在發展相應工具,攻防雙方的技術演進速度未必一致,當新的漏洞或惡意行為被發現,企業能否迅速掌握情資、完成修補,往往成為降低損害的重要關鍵。
游定森認為,旅行社除了既有的資安管理制度,也應評估導入具備AI偵測及防禦能力的資安服務,必要時尋求專業廠商協助。尤其資安防護已逐漸成為與攻擊者競爭反應速度的過程,若仍只依賴傳統防護工具,未必能及時應付不斷變化的威脅。
五福遭駭後強化防護 雲端、AI管理同步調整
相較於雄獅、山富在年報揭露的資安治理架構,五福今年則因實際遭遇駭客攻擊,重新檢視內部防護措施。公司1月發生旅客個資外洩事件,3月遭交通部裁罰100萬元,也讓資安風險從資訊部門的管理議題,進一步成為企業經營必須面對的問題。
五福受訪時表示,事件後已完成系統修補及優化,建立24小時入侵監控與預警機制,並導入ISO 27001資訊安全管理體系,強化敏感個資去識別化、資料加密及內部存取權限控管,同時持續進行系統檢視與內部稽核。
在日常營運方面,五福指出,已導入Google Workspace,逐步將內部系統與資料移轉至雲端,並統一使用Google Chat作為公司溝通工具,減少私人通訊軟體與公務資料混用;面對AI應用增加,公司也建立使用規範,提供員工公司版AI帳號,禁止透過個人AI工具處理業務,以降低客戶資料及企業機密外流風險。
另一項調整是建立員工「不罰通報機制」。五福表示,員工若發現電腦異常或疑似遭受攻擊,即使涉及誤點連結或操作失誤,也鼓勵立即向資安窗口回報,不因主動通報而究責,希望透過及早發現、快速處理降低損害;不過,公司此次並未具體說明主管機關當初認定的資安管理缺失,也未進一步回答目前使用哪些國際訂位系統及相關供應商管理方式。
資安認證不該只靠自願 專家籲政府強化監管
除了企業自身改善,主管機關的角色同樣受到關注。游定森表示,政府可以要求業者提高資安措施的透明度,例如透過「信任中心」公開企業採取哪些防護措施、取得哪些認證,讓消費者及合作夥伴有更多資訊可以判斷企業的資安管理情況。
他認為,資安認證不應長期只停留在企業自願投入的層次,政府可以評估對特定數位服務或交易系統建立更明確的基本資安要求,讓業者在系統正式上線前,就具備必要的安全管理能力。
此外,游定森也指出,民間企業未必能即時掌握外部最新的駭客攻擊手法及漏洞資訊,政府若能加速資安情資分享,讓企業資訊人員及早採取預防措施,將有助於縮短攻擊發生與防護應變之間的時間差;同時,政府也可協助建立合格資安服務廠商的評選或查驗機制,降低企業尋找專業防護資源的困難。
從雄獅、山富持續擴大國際訂位系統串接,到五福遭駭後重新調整雲端、AI及內部管理制度,旅行社的資安工作已不再只是安裝防毒軟體或防火牆,而是涉及供應商管理、員工操作、資料使用及持續監控的整體治理問題。
當旅遊業者透過數位化追求更快的訂位效率與更精準的會員服務,如何同步提高防護能力、落實管理制度,並在攻擊發生時迅速應變,將是數位轉型能否取得消費者信任的關鍵。