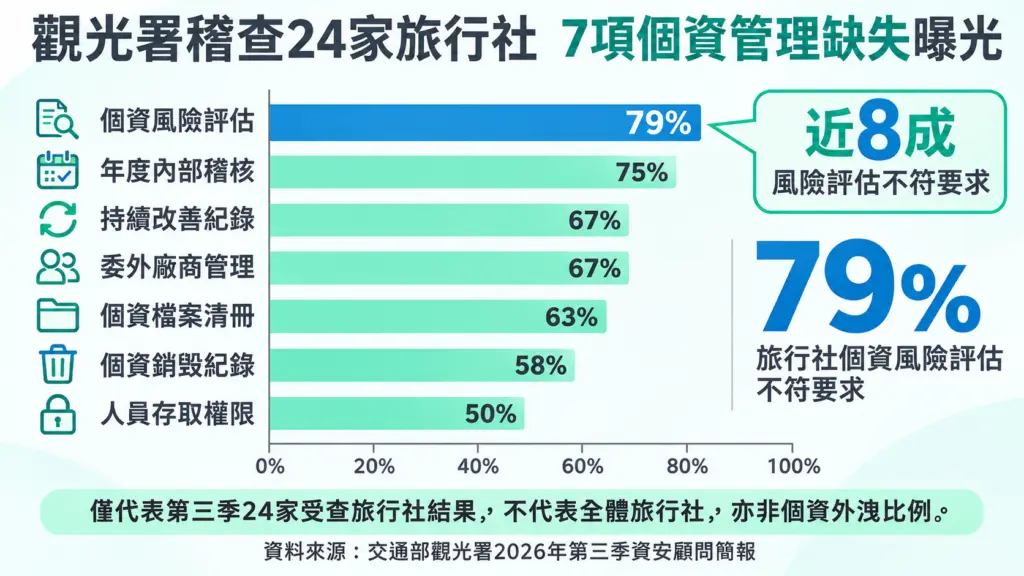
易遊網近日爆出逾69萬名消費者個資外洩,繼五福旅遊今年初遭駭、被裁罰100萬元後,台灣旅遊業再度面臨資安考驗。本報進一步檢視交通部觀光署2026年第三季個資保護行政檢查資料發現,當季受查的24家旅行社中,高達79%未符合個資風險評估及管理機制要求,75%未符合年度內部稽核要求,另有67%在委外廠商管理項目不符規定,顯示部分業者的個資保護制度仍有落實不足的問題。
易遊網69萬人受影響 五福遭駭被罰百萬
易遊網11月9日發布聲明指出,11月7日主動偵測到會員中心出現外部異常網路攻擊,隨即啟動資安應變機制,完成異常流量攔截與阻斷,並委請第三方資安團隊進行數位鑑識。經初步清查,部分歷史訂單聯絡資料遭不當取得,可能涉及姓名、電子郵件、聯絡電話及商品訂購資訊等,受影響消費者逾69萬人。
易遊網強調,此次事件不涉及信用卡卡號、安全碼、帳號登入密碼、身分證字號及護照號碼,也未影響交易金流安全。目前已向主管機關及警政單位通報,並透過簡訊、電子郵件通知相關消費者,提醒留意假冒客服、重複扣款及訂單異常等詐騙手法。不過,遭攻擊的實際途徑、歷史訂單保存年限,以及相關資料為何仍可遭不當取得,尚待進一步釐清。
這已是今年台灣旅遊業第二起引發廣泛關注的重大個資外洩事件。五福旅遊1月27日遭駭客攻擊,外界揭露約20萬份旅客護照影像及部分內部資料遭公開上網,交通部隨後認定公司違反《個人資料保護法》第27條第1項,於3月25日裁處100萬元罰鍰。
五福旅遊表示,經調查確認,受影響範圍主要涉及部分旅客姓名、護照影像及行程內容,信用卡及金流機敏資料則採加密儲存或委託第三方支付處理,並未存放在遭攻擊的伺服器。公司指出,目前已完成相關系統修補及優化,並建立24小時入侵監控與預警機制,持續強化資料安全防護。
近8成風險評估不符要求 內部稽核也有缺失
接連發生的資安事件,也讓旅行社平時如何管理消費者個資受到關注。根據觀光署2026年第三季個資保護行政檢查資安顧問簡報,當季共稽查24家旅行社,檢查內容涵蓋個資盤點、風險評估、存取權限、內部稽核及委外廠商管理等項目,結果多項管理要求出現較高的不符合比例。
其中,個資風險評估及管理機制的不符合比例達79%,為主要缺失項目之一。依照查核要求,旅行社應每年評估蒐集、處理及利用個資可能面臨的法律或其他風險,並訂定適當管控措施,但部分業者未將風險評估過程、評鑑報告及處理計畫文件化,也有業者未訂定可接受的風險標準,或未針對高風險項目提出處理措施。
內部管理同樣存在問題。受查旅行社有75%未符合年度資料安全內部稽核要求,67%未符合持續改善紀錄要求。根據資料,部分業者雖有執行稽核,卻未完整呈現稽核範圍及檢查結果,甚至缺乏後續改善紀錄,使內部制度是否真正落實難以確認。
此外,63%受查業者未符合個資檔案清冊管理要求,58%在個資刪除或銷毀紀錄方面不符規定,另有50%未符合人員存取權限管理要求,部分旅行社未完整盤點公司內部涉及個資的作業流程,也未全面檢視員工、資料庫或系統帳號的存取權限,反映個資從蒐集、使用到銷毀的管理程序仍有改善空間。
值得注意的是,這些比例僅反映第三季24家受查旅行社在各項稽查要求上的不符合情況,並不代表全台旅行社有相同比例的缺失,也不能直接推論相關業者曾發生個資外洩。不過,相關資料所列項目均屬法規要求,觀光署也提醒,業者若有不符合事項,應儘速改善。
委外廠商管理亮紅燈 員工誤開郵件恐成破口
除了內部風險評估及稽核,旅行社與外部廠商的合作管理也值得注意。觀光署第三季稽查發現,67%受查業者未符合委外廠商管理項目要求,部分旅行社未在委外合約中明確約定,當受託廠商認為委託方指示可能違反個資保護相關法令時,應立即通知委託方,或缺乏已向廠商告知相關規範的書面紀錄。
隨著旅遊業逐步整合機票、飯店、會員及線上交易服務,業者往往需要透過不同系統交換資訊,除了自身的資安防護,也必須確保合作廠商遵守資料保護規範。不過,目前沒有證據顯示易遊網或五福此次遭駭與第三方訂位系統有關,相關供應鏈管理問題仍應與個別事件的入侵原因分開看待。
觀光署另揭露一起匿名觀光業者個資外洩案例。該公司接獲法務部調查局通知,資訊設備疑似遭駭,經逐台檢查後,發現一名員工曾開啟偽裝成大學客戶詢價單的電子郵件,電腦因而遭植入後門程式,可能導致個資外洩,事後業者更換受影響設備、加強員工資安教育,並規劃建立資訊安全及個資管理制度。
旅遊業資安問題也並非台灣獨有。日本樂天旅遊今年10月公告海外訂房網站及多語系系統遭未授權存取,涉及數百萬件用戶資料;日本大型旅行社Club Tourism也傳出約432萬件會員資料可能外洩,一度暫停網站服務;國際訂房平台Booking.com今年4月同樣發生部分旅客訂房資料遭未授權存取事件,顯示不同型態的旅遊平台均可能面臨資安威脅。
從五福護照影像外洩、易遊網歷史訂單遭取得,到觀光署稽查揭露的風險評估、內部稽核及委外管理缺失,旅遊業資安挑戰已不只是防堵外部駭客,也涉及企業平時如何盤點、保存及管理消費者資料,尤其旅行社掌握的資訊可能涵蓋護照、出發日期、住宿地點及同行者資料,一旦保護措施不足,後續風險可能不只限於單一交易。
目前觀光署尚未公布今年旅行業個資外洩通報與裁罰的完整年度統計,無法據此認定資安事件發生頻率較往年增加。但第三季行政檢查結果已反映,部分受查旅行社在法規要求的管理程序上仍有缺失,隨著旅遊服務持續數位化,業者能否將個資保護從書面制度落實到日常營運,也成為下一階段必須面對的考驗。