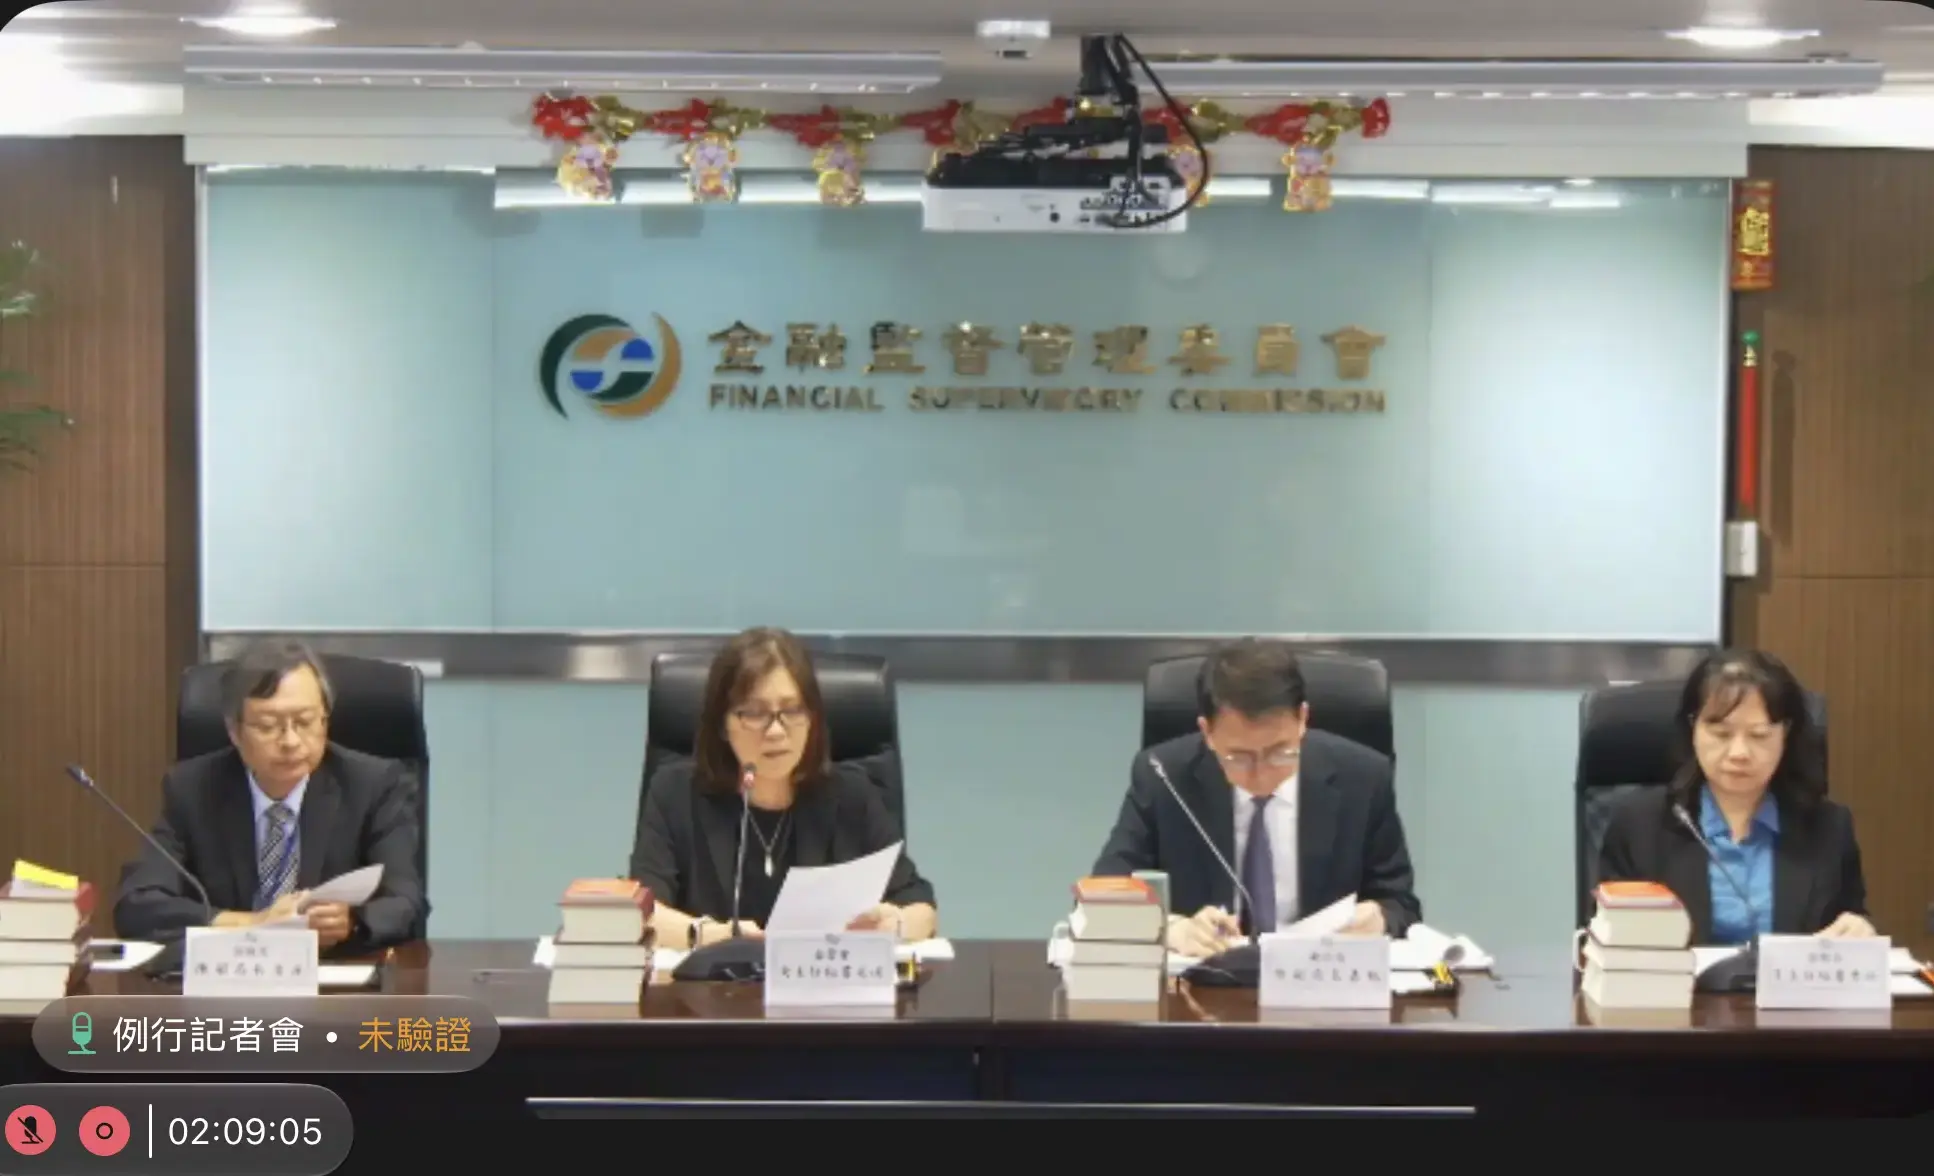
永豐銀爆出遭駭客入侵盜轉418名民眾存款,關鍵問題是系統「中台」有漏洞所致,金管會指出,將會檢討疏失,若永豐銀未做好供應商盡職調查將開罰。同時,為因應近期屢傳資安問題,金管會也召集國內金控、銀行、證券共67家資安長開會因應,要求金融業董事會授權資安部門有足夠資源處理,以AI對抗AI等政策。
永豐銀11月初爆出系統遭駭客入侵,導致418名客戶被盜轉4,176萬元,到北富銀一名無關老翁帳戶,引發社會恐慌,擔憂銀行資安有問題,金管會要求永豐銀昨(12)日繳交報告。金管會銀行局副局長張嘉魁指出,初步了解,這次問題是系統「中台」漏洞所致。
張嘉魁指出,目前爭議系統沒有其他銀行導入,金管會已要求永豐銀全面清查,了解遭受攻擊的真正根因,並要求永豐銀將相關資安分享到FISAC,以利各銀行提前掌握資安威脅,降低風險。
為防AI攻擊 金管會邀67家資安長討論
張嘉魁說,目前金管會已制定委外及供應鍊風險管理法規及公會相關資訊自律規範,銀行和供應商合作要做好廠商盡職調查,並確保沒有惡意程式跟後門程式,金管會也會持續精進對供應鍊管理,對此進一步檢討並精進自律規範。至於永豐銀爆出系統當機,導致跨行轉帳失靈一事,張嘉魁說,已另案辦理,並同樣要求永豐銀提供重大偶發報告。
同時,金管會也邀集國內金控、銀行、證券共67家資安長及公會代表召開會議,因應近來AI攻擊漏洞頻傳,金管會資訊服務處處長林裕泰指出,金融業要掌握資安基礎設施,要有能力能力識別及排除,以及風險導向、建立網路分段作業,網段都要設防火牆,將對外曝險縮減至最小。
面對AI攻擊和過去已有大幅落差,林裕泰表示,董事會也要掌握轉變,適時讓資安長及相關部門足夠資源來處理,並要導入防禦性AI,以AI對抗AI。
此外,社群平台也再傳出,華南銀行、北富銀也遭盜轉,受害人分別是個人轉帳2筆共10萬元,以及個人轉帳2筆1萬元,對此,張嘉魁指出,華銀、北富銀和永豐銀情況不同,這2件案例都有透過受害人的行動裝置中OTP認證、IP認證,受害人也已和警方報案。