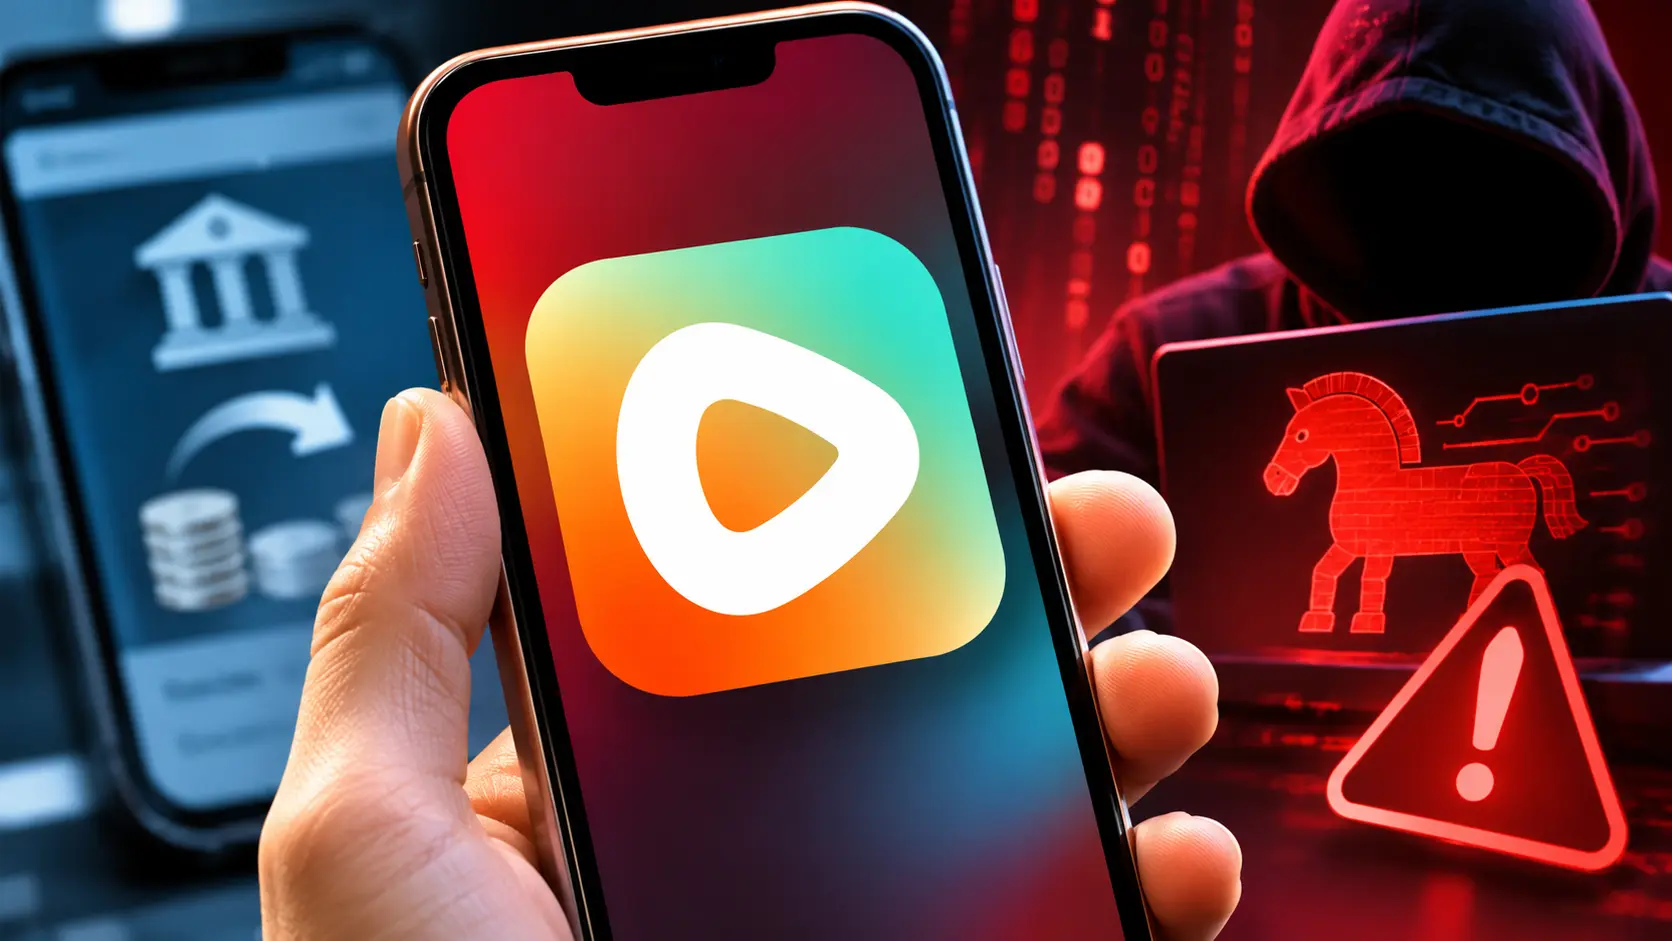
免費追劇竟可能踩進手機木馬陷阱!中國短劇平台「紅果」App紅到登上台灣2大手機平台免費下載榜冠軍,資安專家卻發現,有人冒用紅果名稱與圖示散布惡意Android安裝檔,可能監控手機、竊取資訊,甚至攔截銀行驗證碼;台灣近日也接連爆出4銀行網銀盜轉案,警方正追查受害者手機是否遭惡意程式控制。
資安專家王景弘向媒體透露,惡意程式檢測平台VirusTotal已出現多個偽裝成「紅果短劇」的Android安裝檔,夾帶SpyNote、SpyMax及BTMOB等木馬,這些程式一旦取得手機高權限,便可能擷取螢幕畫面、側錄密碼,甚至遠端操控手機。使用者以為下載追劇App,實則可能在安裝過程中把手機控制權交給不法人士。
免費短劇紅遍台灣 假APP趁熱冒名
紅果究竟有多紅?這款字節跳動旗下的短劇平台,10月19日同時登上台灣App Store與Google Play免費排行榜冠軍,至今仍是2大平台免費榜榜首。紅果利用Facebook、YouTube等社群平台投放短劇片段,豪門恩怨、復仇逆襲、霸道總裁等劇情一開場就高潮迭起,偏偏在最精彩的地方留下懸念,引導民眾下載紅果App繼續追劇。
進入App後,每集短短3分鐘,免費觀看搭配自動連播,讓觀眾一集接著一集看下去。相較需要付費訂閱的影音平台,紅果讓觀眾不用掏錢就能追劇,迅速打進台灣市場。這股熱潮也讓冒牌安裝檔有機可趁。
王景弘指出,風險主要出現在民眾繞過Google Play,從不明網站下載第三方APK安裝檔。惡意程式可能誘導使用者開啟手機的「受限制設定」及「無障礙服務」,藉此取得高度控制權,進一步監控畫面、讀取資訊,甚至攔截簡訊驗證碼。
這類攻擊手法正是近期網銀盜轉案的調查方向之一。台灣數位安全發展協會理事長劉彥伯向媒體指出,若手機已遭植入惡意程式,銀行一次性驗證碼(OTP)恐在使用者察覺前被攔截,相關簡訊也可能早一步遭自動刪除。
正版紅果曾違規蒐個資 中國官方抓出3問題
冒牌紅果木馬之外,其實正版紅果也有一段個資違規紀錄。2025年6月25日,中國國家網路安全通報中心公布45款違規蒐集、使用個資的App名單,「紅果免費短劇」名列其中,遭查出3項問題。
根據中國公安部相關檢測機構的結果,紅果受測版本實際蒐集的個資超出使用者授權範圍,也超過App功能所需的必要範圍;此外,未逐一列明蒐集、使用個資的目的、方式及範圍。
這次檢測針對2025年5月23日至6月8日期間,從小米應用商店取得的Android 6.7.3.32版本。官方當時查出的問題,涉及實際個資蒐集行為,也涉及平台對使用者的資訊揭露。
至於台灣使用者目前能下載的紅果,App Store隱私資訊顯示,開發者申報的資料類別包括電話號碼、搜尋紀錄、裝置識別碼、產品互動及廣告資料等,其中部分資訊可能與使用者身分連結,供App功能、個人化推薦、分析及廣告使用。
木馬盯上追劇族 4銀行盜轉56萬元
台灣近期的網銀盜轉風波,讓手機權限與銀行驗證機制受到關注。金管會銀行局副局長張嘉魁證實,台北富邦、華南、玉山及中國信託4家銀行,共有5名客戶通報非本人操作的異常轉帳,涉及56萬6,512元。
銀行初步查報,相關交易均通過雙重驗證,尚未發現銀行系統遭駭客入侵。至於受害者手機是否感染惡意程式、驗證資訊如何遭第三方利用,警方仍在調查。王景弘揭露的冒牌紅果木馬,提供了另一項值得追查的資安線索,但目前尚無調查證實它與這5起銀行案件直接相關。
台北富邦銀行已宣布,11月底將新增行動銀行驗證選項,讓客戶可選擇透過綁定裝置接收登入確認通知,不再使用Email及簡訊驗證。隨著銀行加強防護,警方下一步能否查明受害手機的入侵途徑,將是釐清這波盜轉案的重要線索。